



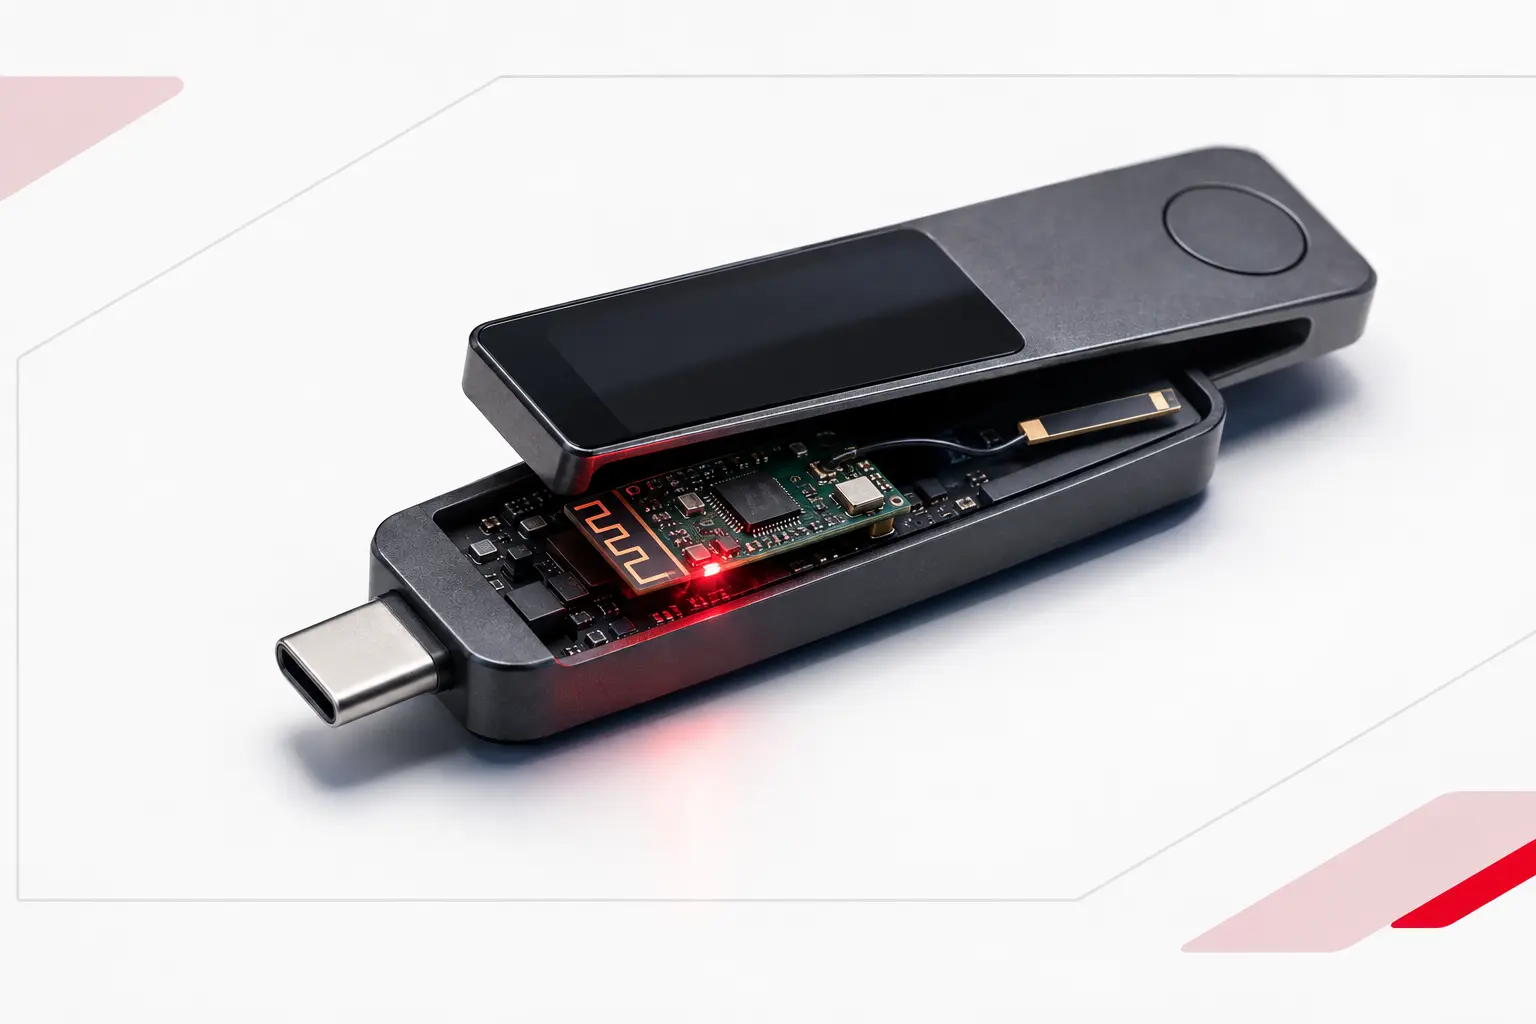
Ledger hat ein nicht autorisiertes Hardware-Implantat in mindestens einem Gerät eines geschädigten Nutzers bestätigt. MediaMarkt und Saturn setzten daraufhin am 13. Oktober den Verkauf von Ledger-Geräten in Deutschland aus – online und in den Filialen, in Abstimmung mit dem Hersteller. Für den deutschen Fall meldet Ledger bislang keine verlorenen Kundengelder.
Das Wichtigste im Überblick:
- MediaMarkt und Saturn pausieren den Ledger-Verkauf in Deutschland; ein Termin für die Wiederaufnahme ist nicht belegt.
- Ledger zufolge betreffen alle bestätigten Fälle des Diebstahls Geräte des südostasiatischen Wiederverkäufers CryptoBilis.
- Die technische Funktionsweise des Implantats und die Zahl betroffener Geräte sind von Ledger nicht veröffentlicht worden.
Verkaufsstopp gilt für deutsche Filialen und Online-Shops
Der Stopp bei MediaMarkt und Saturn folgt auf Berichte über ein manipuliertes Ledger-Gerät, das ein Kunde in Deutschland gemeldet hatte. Ledger erklärte laut der Berichterstattung, für diesen deutschen Fall sei kein Verlust von Kundengeldern bekannt. Die beiden Händler setzten den Verkauf in Abstimmung mit dem Hersteller aus, während die Untersuchung läuft.
Davon zu unterscheiden ist der zuvor offengelegte Diebstahl, dessen bestätigte Fälle Ledger dem südostasiatischen Wiederverkäufer CryptoBilis zuordnet. Der Hersteller bestätigte, dass mindestens ein Gerät eines geschädigten Nutzers eine nicht autorisierte Zusatzplatine enthielt. Wie viele Geräte betroffen sind, teilte Ledger nicht mit; auch eine bestätigte Verbindung zwischen dem deutschen Bericht und den CryptoBilis-Fällen liegt nicht vor.
Ledger sieht nach eigenen Angaben weder seine internen Systeme noch den Direktverkauf als kompromittiert an. Das Unternehmen arbeitet dem Bericht zufolge mit Behörden zusammen und kontaktiert betroffene Nutzer. Belegt ist damit ein Sicherheitsproblem im Vertriebsweg – nicht ein Angriff auf die Fertigung oder sämtliche Geräte einer Baureihe. Auch andere Vorfälle entlang von Liefer- und Logistikketten können Käufer betreffen, wie eine Datenpanne bei einem Logistikdienstleister zeigt.
Was bestätigt ist – und was bei der Technik offenbleibt
Ledger bestätigte den CryptoBilis-Bezug der bislang verifizierten Diebstähle sowie die Zusatzplatine in einem betroffenen Gerät. Eine Erklärung, wie das Bauteil funktioniert, und eine Gesamtzahl betroffener Geräte veröffentlichte das Unternehmen in der zugrunde liegenden Darstellung nicht. Damit bleibt die technische Beschreibung von den bestätigten Herstellerangaben zu trennen.
Mark Karpelès, der frühere Chef der Börse Mt. Gox, berichtet von einer kleinen Platine unter dem Display eines von ihm untersuchten Geräts. Sie enthalte nach seiner Beschreibung einen Mikrocontroller, eine Antenne, ein LTE-Bauteil und eine e-SIM. Karpelès zufolge könne die Platine die bei der Einrichtung angezeigte Wiederherstellungsphrase erfassen und über Mobilfunk übertragen; Ledger hat diese konkrete Funktionsweise nicht bestätigt.
Eine Wiederherstellungsphrase, auch Seed Phrase genannt, besteht üblicherweise aus 24 Wörtern. Aus ihr lassen sich die privaten Schlüssel eines Wallets wiederherstellen – wer sie kennt, kann daher grundsätzlich auf die damit verbundenen Guthaben zugreifen. Karpelès’ Untersuchung ist deshalb relevant, aber kein Beleg dafür, dass jedes Gerät oder jeder europäische Händler betroffen ist.
Auch bei der Schadenshöhe gibt es keine amtlich bestätigte Summe. Die in der Primärquelle zusammengefassten Schätzungen reichen von rund 72 Millionen bis zu mehr als 93 Millionen US-Dollar. Eine Auswertung beziffert den mutmaßlichen Abfluss auf 93,4 Millionen Dollar über mehr als 300 Adressen; genannt werden unter anderem Bitcoin, Ethereum und Tron. Diese Zahlen sind Schätzungen und keine von Ledger bestätigte Gesamtrechnung.
Vertriebsweg und Echtheitsprüfung sind entscheidend
CryptoBilis bedient Kunden in Indonesien, Malaysia und auf den Philippinen. Nachdem Ledger den Händler zum Stopp von Verkauf und Versand aufgefordert hatte, stellte dieser laut Hersteller den Verkauf von Hardware-Wallets ein. Ledger wies autorisierte Händler außerdem an, Ware nur über zugelassene Kanäle zu beziehen und zurückgegebene Produkte nicht erneut zu verkaufen.
Ein geöffnetes und anschließend neu verpacktes Gerät kann äußerlich wie Neuware wirken. Zudem ist der Genuine Check kein lückenloser Nachweis für den Zustand des gesamten Innenlebens: Bei dem von Karpelès beschriebenen Gerät sei der Sicherheitschip echt gewesen, während die zusätzliche Platine daneben nicht von der Prüfung erfasst worden sei. Die Echtheitsprüfung bleibt ein nützliches Signal, schließt fremde Zusatzhardware aber nicht zwingend aus. Ein manipuliertes Gerät trotz bestandenem Genuine Check verdeutlicht diese Grenze.
Ledger riet Käufern der vergangenen 90 Tage, ihre Guthaben auf ein neues Gerät mit einer frisch erzeugten Wiederherstellungsphrase zu übertragen. Eine On-Chain-Auswertung von Bitquery legt nahe, dass mehr als acht von zehn der untersuchten geleerten Wallets erstmals im Juni oder später Guthaben erhielten. Das ist ein Analysebefund, keine Ledger-Bestätigung, und reicht zeitlich über den genannten 90-Tage-Zeitraum hinaus.
Für Käufer bleibt der Bezugsweg daher ein zentraler Prüfpunkt: Wer ein Gerät aus zweiter Hand oder mit unklarer Lieferkette besitzt, sollte sich an Ledgers offiziellen Support wenden und die Empfehlungen des Herstellers befolgen. Zu beobachten sind nun die Ergebnisse der Untersuchung und die Klärung, ob weitere Geräte oder europäische Handelswege betroffen sind. Ein umfassender Verkaufsstopp in Europa oder ein Termin für die Wiederaufnahme ist durch die vorliegenden Angaben nicht belegt.

Warum Sie 99Bitcoins vertrauen können
99Bitcoins wurde 2013 gegründet und verfügt über ein Team von Experten, deren Erfahrung bis in die Anfänge der Kryptozeit zurückreicht.
Wöchentliche Recherche
100k+Monatliche Leser
Experten
2000+Krypto-Projekte unter die Lupe genommen