

Ledgerは15日、同社製ハードウェアウォレットに不正な部品が取り付けられ、利用者のリカバリーフレーズが盗み取られる攻撃について、公式声明を公表した。攻撃者が正規端末を改造して再流通させたとされ、同社は販売網の管理強化と調査を進めている。
正規端末に不正部品、初期設定時の情報を窃取
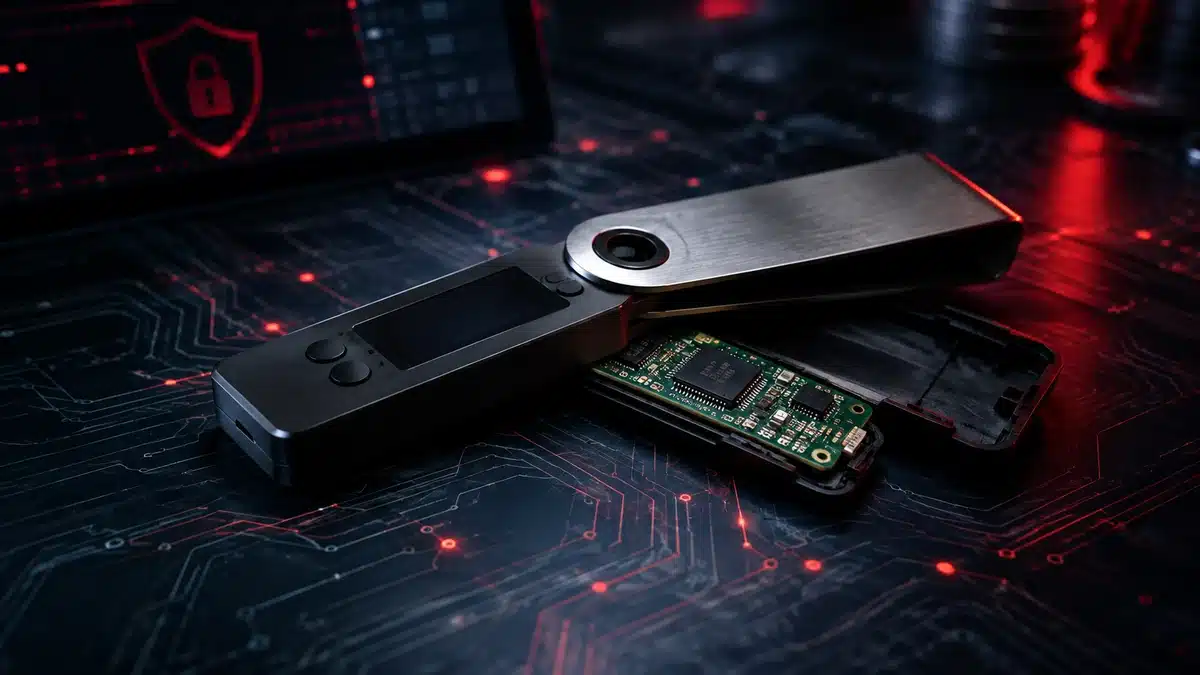
Ledgerの発表によると、攻撃者は正規のハードウェアウォレットを購入して開封し、初期設定時にリカバリーフレーズを取得するための隠し部品を取り付けた後、東南アジアの販売代理店などを通じて再流通させた。
暗号資産(仮想通貨)専門メディアのThe Blockは、Ledgerのセキュリティチームによる調査として、不正部品が端末の画面に表示された24語のリカバリーフレーズを取得し、組み込まれたeSIMとLTE通信を通じて外部へ送信する仕組みを報じた。
リカバリーフレーズが流出すれば、攻撃者に仮想通貨ウォレット内の資産を移転されるおそれがある。
一方、Ledgerは自社のセキュアチップやOS、サーバーに問題は確認されておらず、端末が同社の管理下を離れた後の流通経路で発生した攻撃だと説明している。
被害額は8,600万ドル超との推計、公式確認は未完了
被害規模については、オンチェーン分析者による推計で、ビットコイン(BTC)、イーサリアム(ETH)、トロン(TRX)など複数の暗号資産を合わせて、8,600万ドル超の資金が盗まれた可能性が指摘されている。
ただし、Ledgerは被害総額と影響を受けた利用者数を確認できていないとしており、推計額を確定した被害額として扱うことはできない。
Ledgerは東南アジアと香港の正規販売代理店・流通業者に販売停止を要請したほか、在庫品の検査を実施したと公表した。検査した在庫サンプルからは、不正に改造された端末は見つからなかったという。
同社は再発防止策として、返品された端末を新品同様の状態であっても再販売しない既存ルールの徹底に加え、店頭展示を取りやめ、在庫を購入時までバックヤードで保管する運用を販売網に求めている。
利用者が確認すべき点
Ledger製品を購入する際は、販売元が正規の取扱店かどうかを確認することが重要だ。端末に不審な点がある場合は初期設定を進めず、公式サポートの案内に従う必要がある。
The Blockが10月9日に報じたLedgerの案内では、販売代理店CryptoBilisから過去90日以内に購入した利用者に対し、未設定の端末は初期設定を行わず、すでに設定した場合は新しいシードを用いた別の端末への資産移動を検討するよう呼びかけていた。
該当する可能性がある場合は、最新の公式案内を確認する必要がある。
今回の事案は、ハードウェアウォレットの安全性が端末内部の技術だけでなく、販売・返品・流通管理にも左右されることを示している。今後は、調査による被害実態の解明と、販売経路の管理強化が焦点となる。
ポイント
- Ledgerは不正部品を組み込んだハードウェアウォレットの改ざん攻撃について公式声明を公表。
- 被害額は8,600万ドル超との推計があるものの、総額と被害者数は公式に確定していない。
- 同社は販売網の管理を強化しており、利用者には購入経路の確認と公式サポートに基づく対応が求められる。

99Bitcoinsを信頼する理由
2013年に設立された99Bitcoinsのチームメンバーは、ビットコイン黎明期から仮想通貨のエキスパートとして活躍してきました。
毎週の調査時間
10万以上月間読者数
専門家による寄稿
2000+検証済み仮想通貨プロジェクト